Malé a střední firmy (SMBs) dnes složitě balancují mezi přínosy a riziky, jejichž zdrojem jsou AI nástroje.
Za pouhé tři roky umělá inteligence (AI) zásadním způsobem proměnila to, jak zaměstnanci vykonávají každodenní práci. Většina firem dnes využívá generativní AI (ChatGPT od OpenAI, Gemini od Google, Claude od Anthropic či Copilot od Microsoft) ke zvýšení své efektivity.
Stejně, jako se to ale děje v případě každé inovace, i nástroje umělé inteligence přitahují kyberzločince. Ti totiž velmi rádi využívají prostředí s nedostatečným dohledem.
Index kybernetické připravenosti malých a středních firem od ESET ukazuje, že malé a střední podniky (SMB) ve velkém integrují AI do svých systémů a uvědomují si hrozby, které z jejich používání vyplývají. Přesto mnoho firem postrádá zásady pro využívání AI nástrojů a přiznává, že má potíže orientovat se mezi nejnovějšími kybernetickými hrozbami.
-
Většina malých a středních firem začleňuje nástroje umělé inteligence do svých provozních procesů a vnímá jejich přínosy. Zároveň si však uvědomuje nová kyberbezpečnostní rizika, která s sebou umělá inteligence přináší.
-
AI nástroje vytvářejí podmínky pro nové a závažné útoky. Mezi hlavní hrozby patří chybně nakonfigurovaní AI agenti, útoky typu prompt injection, neautorizované používání AI nástrojů v práci (shadow AI) a agenti obcházející bezpečnostní kontroly. Tyto nástroje se tak pro útočníky stávají atraktivními cíli.
-
Zneužívání nástrojů umělé inteligence již není pouze teoretickou hrozbou. Výzkum společnosti ESET odhalil tisíce škodlivých nebo podezřelých AI skillů.
-
Mnoho malých a středních firem stále postrádá jasně definované zásady pro používání AI a má potíže s odpovídající připraveností. Základem ochrany však zůstává zabezpečení dat, správné řízení přístupových oprávnění a výběr důvěryhodných dodavatelů.
AI nástroje jako hrozba
Nástroje umělé inteligence a AI agenti mohou být efektivními „kolegy“. Útočníci je však mohou oklamat a zneužít jejich oprávnění stejně jako v případě lidí. Podívejme se na hlavní hrozby, které se s integrací umělé inteligence do firemního prostředí pojí:
Chybně nakonfigurovaní AI agenti mohou přistupovat k citlivým datům nebo je přesouvat, spouštět pracovní procesy či provádět privilegované operace v cloudovém prostředí. Často se tak děje za použití přístupových práv jejich autorů.
Mnoho AI agentů obchází bezpečnostní opatření, například vícefaktorové ověřování (MFA), a funguje nepřetržitě, což z nich činí atraktivní cíl pro útočníky.
Útoky typu prompt injection mohou proměnit AI agenty ve vnitřní hrozbu. Mohou je například přimět ke krádeži firemních dat.
Shadow AI: Pokud zaměstnanci bez schválení používají nástroje typu ChatGPT, vystavují firmu riziku úniku citlivých dat, poškození reputace a právním problémům způsobeným nedostatečným přehledem o tom, kde a jak jsou citlivé informace zpracovávány.
Zneužívání AI nástrojů v praxi
Bezpečnostní experti ze společnosti ESET nedávno zdokumentovali útoky, které s AI souvisely. Útočníci během nich zneužívali tzv. agentní skilly (agentic skills) – sady instrukcí, skriptů a referenčních materiálů, které mohou nahradit složitou sérii promptů a výrazně usnadnit práci s AI agenty. Skilly jsou často zdarma veřejně dostupné a představují riziko zejména pro technicky zdatné uživatele, kteří chtějí zefektivnit své pracovní postupy.
Experti z ESETu například objevili skill pro předpověď počasí, který AI agentovi umožňoval získávat data z bezplatné služby Open‑Meteo. Ve skutečnosti však tento skill fungoval jako infostealer. Shromažďoval citlivé údaje uživatelů, například relační tokeny (session tokens) a API klíče, a následně je odesílal na útočníkův server.
Podobných škodlivých skillů přibývá každý den po tisících. ESET dosud prověřil více než 800 000 skillů, přičemž přibližně 25 000 z nich vyhodnotil jako minimálně podezřelé. Více než 3 000 skillů experti vyhodnotili jednoznačně jako škodlivé a zablokovali.
Zde jsou typy malwaru a technik, které ESET v analyzovaných skillech identifikoval:
Trojské koně: Malware, který útočníci vydávají za legitimní software, aby uživatele přiměli k jeho instalaci. Útočníkům následně umožní získat neoprávněný přístup k systému nebo provádět další škodlivé aktivity.
Downloadery: Škodlivé kódy navržené tak, aby do napadeného systému tajně stahovaly a instalovaly další malware.
Zadní vrátka (Backdoory): Škodlivé kódy, které útočníkům umožňují skrytě obejít běžné ověřovací procesy a získat vzdálenou kontrolu nad systémem bez vědomí uživatele.
Spyware: Škodlivý software, který skrytě shromažďuje informace o aktivitách uživatele a předává je třetí straně.
Keyloggery: Škodlivé programy nebo zařízení, které zaznamenávají stisky kláves. Cílem je získat citlivá data, například hesla a platební údaje.
Kryptominery: Malware, který bez souhlasu uživatele zneužívá zdroje systému k těžbě kryptoměn.
Techniky sociálního inženýrství a phishing: Podvodné a manipulativní metody, které mají útočníkovi pomoci přimět jeho oběť k vyzrazení důvěrných informací nebo k provedení škodlivých aktivit. Tyto útoky často probíhají prostřednictvím podvodných zpráv nebo falešných webových stránek.
Některé malé a střední firmy AI stále ignorují
Podle globálního indexu kybernetické připravenosti malých a středních firem od ESET integruje umělou inteligenci 73 % dotázaných firem, přestože 70 % z nich zároveň uznává, že AI přináší nová rizika. V souvislosti s tím pak 40 % oslovených firem ze segmentu SMB nemá zavedená pravidla, která by omezovala používání AI aplikací mimo schválené procesy nebo platformy, tedy neřeší problematiku tzv. shadow AI.
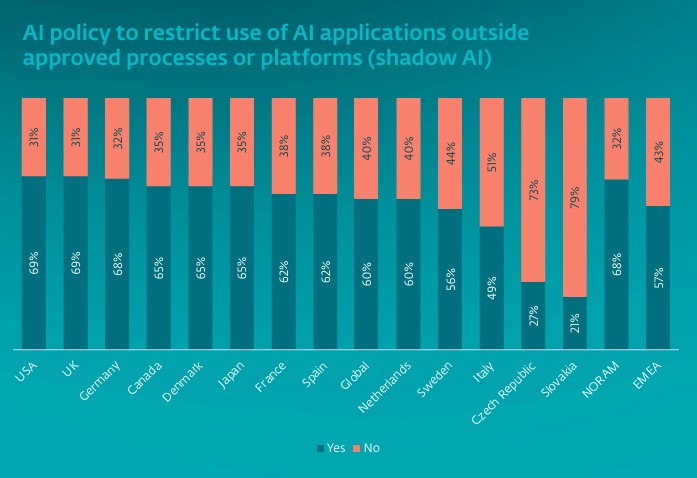
Data společnosti ESET také ukázala, že většina firem (73 %), které AI nevyužívají, zároveň podceňuje význam zásad a pravidel pro její používání. Jak už ale bylo řečeno, zaměstnanci mohou i bez vědomí firmy využívat veřejně dostupné nástroje ke zefektivnění své práce, i když společnost žádné takové nástroje oficiálně integrované nemá.
Do určité míry se zdá, že malé a střední firmy si uvědomují, že nemají o této oblasti dostatek povědomí. Přestože 75 % dotázaných firem důvěřuje své úrovni kybernetické bezpečnosti (v Severní Americe je tento podíl dokonce 86 %), 34 % z nich považuje za největší výzvu držet krok s nejnovějšími hrozbami.
AI nástroje: Jak je používat bezpečně
Na tomto místě stojí za to shrnout základní zásady bezpečného používání AI nástrojů.
Chraňte citlivá data: Nevkládejte důvěrné informace (údaje o zákaznících, finanční záznamy, obchodní tajemství) do veřejně dostupných AI nástrojů. Používejte řešení, která podporují šifrování dat, řízení přístupových práv a možnosti fyzického a geografického umístění dat. Upřednostňujte firemní řešení s jasně definovanými zásadami nakládání s daty.
Stanovte jasná pravidla používání: Vytvořte interní směrnice pro zaměstnance, které určí schválené nástroje, definují, jaká data lze a nelze sdílet, a vymezí, jak nástroje používat. Zaměstnance pravidelně školte, abyste předešli neúmyslnému zneužití nebo chybám.
Ověřujte výstupy: Umělá inteligence dělá chyby a často jich není málo. Výzkum Evropské vysílací unie (EBU) a BBC z října 2025 například zjistil, že AI asistenti zkreslují zpravodajský obsah v 45 % případů. Výstupy proto vždy ověřujte.
Řiďte přístupy a oprávnění: Omezte přístup k AI nástrojům podle pracovních rolí zaměstnanců (princip nejnižších oprávnění), používejte vícefaktorové ověřování (MFA) a pravidelně kontrolujte, kdo má k jednotlivým systémům přístup.
Vybírejte důvěryhodné dodavatele: Volte poskytovatele AI řešení, kteří splňují standardy, jako jsou GDPR, ISO 27001 nebo SOC 2. Pečlivě si prostudujte jejich zásady týkající se ukládání dat, doby jejich uchovávání a využívání při trénování modelů.
Jak si udržet náskok s ESETem
Společnost ESET je dlouhodobým průkopníkem v oblasti umělé inteligence a zavádí nové AI technologie již od dob, kdy ještě nebyly celosvětově rozšířené.
Nedávno společnost ESET představila nástroj ESET AI Skills Checker, který analyzuje skilly AI agentů. Tato funkce je součástí bezpečnostních řešení ESET pro koncová zařízení i platformy XDR. Nástroj je zároveň bezplatně veřejně dostupný.
Společnost ESET letos v květnu také oznámila investici ve výši 40 milionů eur do budoucnosti kybernetické bezpečnosti využívající umělou inteligenci.
Zareagujte na incident do 20 minut. ESET MDR kombinuje nepřetržitý dohled AI a našich expertů. Díky tomu budete mít dokonalý přehled, co se ve vaší síti děje. Mějte na své straně řešení, které vám pomůže naplnit požadavky nového Zákona o kybernetické bezpečnosti.Služby spravované detekce a reakce
ESET MDR