

Cyberaanvallen door hackersgroepen met banden met overheden blijven een belangrijke dreiging voor organisaties. Vooral de ontwikkelingen rond Rusland en Belarus vallen op. Ook aan Iran-gerelateerde groepen zijn weer actiever en hackers gebruiken steeds vaker AI om aanvallen voor te bereiden.
ESET Research heeft voor het eerst een verwoestende cyberaanval door een Belarus-gerelateerde hackersgroep in het Europese strijdgebied vastgelegd. De aanval op een Oekraïens productiebedrijf is een opvallende ontwikkeling. Tot nu toe waren vooral Rusland-gerelateerde hackersgroepen verantwoordelijk voor dergelijke aanvallen in Oekraïne.
Dat blijkt uit het nieuwste ESET APT Activity Report Q2–Q3 2026. Het rapport beschrijft gerichte cyberaanvallen tussen april en september 2026. Daarnaast signaleert ESET een toename van Iran-gerelateerde activiteiten en verschillende toepassingen van AI door hackers.
Het onderzoek richt zich op Advanced Persistent Threats (APT). Dit zijn georganiseerde hackersgroepen die langdurig en gericht aanvallen uitvoeren. Vaak hebben ze banden met overheden.
De belangrijkste bevindingen
- Rusland en Belarus: Belarus-gerelateerde hackersgroepen sluiten steeds nauwer aan op Russische oorlogsdoelen. ESET ontdekte ook een verwoestende cyberaanval op een Oekraïens productiebedrijf.
- Iran: Bekende hackersgroepen hervatten hun activiteiten en richten zich vooral op organisaties in Israël. Ook enkele Amerikaanse bedrijven kregen met aanvallen te maken.
- Noord-Korea: Technologiebedrijven, cryptobedrijven en softwareontwikkelaars blijven belangrijke doelwitten. Daarnaast richten hackers zich vaker op Oekraïne en de dronesector.
- China: Hackersgroepen richten zich op overheden en de Taiwanese chipindustrie. Ook zijn er aanwijzingen voor cyberoperaties die Chinese inspanningen tegen financiële criminaliteit ondersteunen.
- AI: Aanvallers gebruiken AI voor malwareontwikkeling, misleidende websites en phishing. es. Toch ziet ESET nog geen ingrijpende verandering in de werkwijze van APT-groepen.
Rusland en Belarus werken op cybergebied steeds nauwer samen
Rusland-gerelateerde hackersgroepen blijven zich richten op Oekraïne en andere Europese landen. Overheden, defensieorganisaties en militaire instellingen zijn daarbij belangrijke doelwitten. Vooral in Oekraïne registreerde ESET veel aanvallen.
Daarnaast valt de toenemende activiteit van Belarus-gerelateerde hackersgroepen op. Hun aanvallen sluiten steeds sterker aan bij Russische inlichtingendoelen in Oekraïne. Volgens ESET wijzen overeenkomsten tussen de campagnes op nauwere operationele banden tussen de hackersgroepen.
Een opvallende ontdekking is de aanval van FrostyNeighbor op een Oekraïens productiebedrijf. Dit bedrijf speelt een belangrijke rol in de transportsector.
Het is de eerste verwoestende cyberaanval door een Belarus-gerelateerde hackersgroep die ESET in het Europese strijdgebied heeft gedocumenteerd. Tot nu toe waren vooral Rusland-gerelateerde groepen verantwoordelijk voor dergelijke aanvallen in Oekraïne.
Daarnaast onderzocht ESET een uitgebreide aanvalscampagne tegen Oekraïense MDaemon-mailservers. Hackers gebruikten daarbij twee soorten schadelijke software, HELLAGE en HELLTAG. Deze malware geeft aanvallers op afstand toegang tot systemen.
Ook Android-apparaten waren doelwit. De groep PhantomCaptcha deed zich voor als Oekraïense organisaties en probeerde de spionagesoftware PrincessSpy te installeren.
Iran-gerelateerde hackersgroepen hervatten hun aanvallen
Na een rustigere periode hervatten verschillende Iran-gerelateerde groepen hun activiteiten. Het gaat onder meer om FilthyFeline en MuddyWater.
De aanvallen richtten zich vooral op organisaties in Israël, verspreid over verschillende sectoren. Daarnaast werden enkele Amerikaanse bedrijven getroffen.
Tijdens de vorige onderzoeksperiode waren deze groepen minder actief. Volgens ESET kwam dat waarschijnlijk door internetbeperkingen van het Iraanse regime. Die beperkingen bemoeilijkten vermoedelijk ook de activiteiten van de hackersgroepen zelf.
Onderzoekers zagen ook nieuwe en aangepaste malware. Dit wijst erop dat sommige Iran-gerelateerde groepen opnieuw actief werken aan hun aanvalsmiddelen.
Noord-Koreaanse hackers richten zich vaker op Oekraïne
Noord-Koreaanse hackersgroepen blijven vooral technologiebedrijven, cryptobedrijven en softwareontwikkelaars aanvallen.
Tegelijkertijd wordt Oekraïne een steeds belangrijker doelwit.
Volgens ESET hangt dit waarschijnlijk samen met de groeiende militaire samenwerking tussen Rusland en Noord-Korea.
De hackersgroep Lazarus hervatte bijvoorbeeld aanvallen op de dronesector. Daarbij gebruikt de groep valse vacatures en sollicitatiegesprekken om toegang tot organisaties te krijgen. Drones spelen een belangrijke rol in de oorlog in Oekraïne. Volgens ESET kan kennis over dronetechnologie en productieprocessen waardevol zijn voor Noord-Korea.
Ook zag ESET dat de groep DeceptiveDevelopment haar werkwijze uitbreidde. De aanvallers beperken zich niet langer tot misleiding via valse sollicitatiegesprekken. De aanvallers proberen nu vaker softwareontwikkelaars en hun toegang tot broncode te misbruiken.
Ze stelen inloggegevens en plaatsen vervolgens via deze accounts schadelijke code in openbare en besloten opslagplaatsen voor softwarecode Hierdoor vormen niet alleen de ontwikkelaars zelf een doelwit. Ook de softwareprojecten waaraan zij werken, kunnen gevaar lopen.
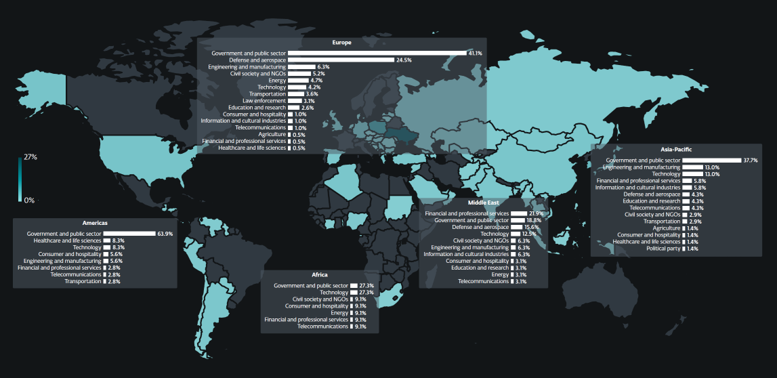
Doelwitlanden- en sectoren:
Chinese hackers richten zich op overheden en chipbedrijven
China-gerelateerde hackersgroepen richtten zich tijdens de onderzoeksperiode vooral op het verzamelen van vertrouwelijke informatie. Overheidsorganisaties waren daarbij belangrijke doelwitten.
Een opvallend doelwit was de Taiwanese halfgeleiderindustrie. Deze sector is belangrijk voor de wereldwijde productie van chips. Ook speelt de sector een strategische rol in de economie en nationale veiligheid.
Daarnaast zag ESET cyberactiviteiten in Zuidoost-Azië en Oceanië. Sommige campagnes lijken Chinese inspanningen tegen georganiseerde criminaliteit en financiële fraude te ondersteunen.
Zo richtte de groep SlippyNunchucks zich in Sri Lanka op Chineessprekende personen met banden met fraudepraktijken. Een andere groep richtte zich op hotels in Palau. Volgens ESET lijkt dit land steeds vaker een uitvalsbasis voor criminele fraudeorganisaties.
AI helpt hackers sneller werken, maar neemt aanvallen nog niet over
APT-groeperingen gebruiken AI steeds vaker tijdens verschillende onderdelen van hun aanvallen.
Zo gebruiken ze grote taalmodellen om sneller malware te ontwikkelen en misleidende websites te maken. ESET ontdekte ook phishing berichten met duidelijk door AI gemaakte afbeeldingen.
Een opvallend voorbeeld komt van de Rusland-gerelateerde groep UAC-0099. Die probeerde vermoedelijk veiligheidsfilters van AI-gebaseerde beveiligingsanalyses te misleiden om schadelijke code verborgen te houden.
Toch is de conclusie van ESET duidelijk: AI heeft de werkwijze van APT-groeperingen in deze onderzoeksperiode nog niet ingrijpend veranderd.
Onderzoekers zien nog steeds veel aanvallen waarbij hackers zelf actief handelingen uitvoeren. AI ondersteunt vooral bestaande werkzaamheden en maakt bepaalde taken sneller. ESET kan niet uitsluiten dat sommige aanvallen verdergaande AI-automatisering gebruiken. Het onderzoek laat echter nog geen brede verschuiving naar volledig autonome cyberaanvallen zien.
Aanvalsbronnen: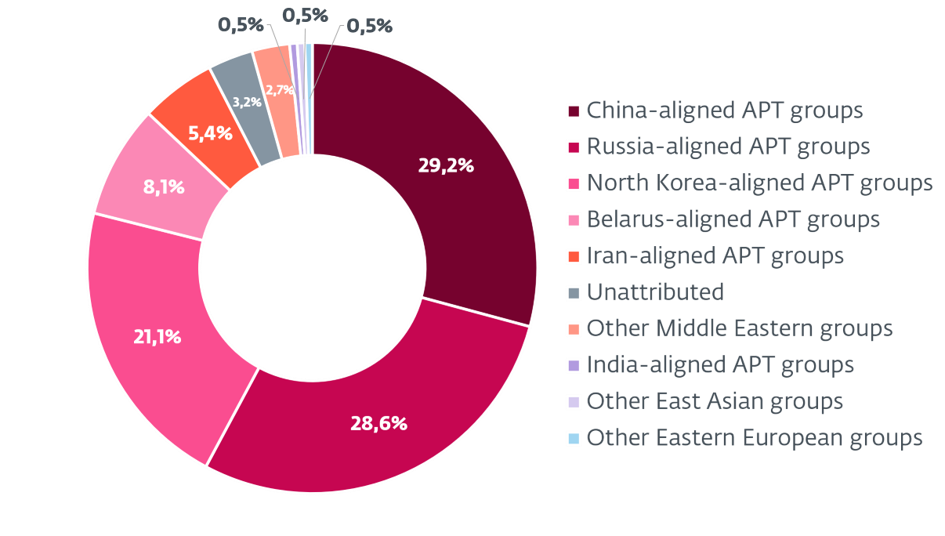
Wat betekenen deze ontwikkelingen voor organisaties?
Het rapport laat zien dat gerichte cyberaanvallen niet beperkt blijven tot overheden en militaire organisaties. Ook technologiebedrijven, softwareontwikkelaars, productiebedrijven en organisaties in de transportsector komen in beeld.
Daarnaast verdienen aanvallen via softwareleveranciers extra aandacht. De activiteiten van DeceptiveDevelopment laten zien hoe hackers toegang tot ontwikkelaarsaccounts kunnen misbruiken om schadelijke code te verspreiden.
Voor organisaties onderstreept dit het belang van actuele informatie over cyberdreigingen. Inzicht in aanvalsmethoden en doelwitten helpt om risico's beter te herkennen. Ook helpt deze informatie bij het beoordelen van beveiligingsmaatregelen.
De belangrijkste conclusie: aanvallers passen hun werkwijze voortdurend aan. Ze gebruiken nieuwe technologie zoals AI, maar blijven ook bestaande methoden inzetten. Daarom blijft goede informatie over actuele dreigingen belangrijk voor een sterke cybersecurityaanpak.
Lees het volledige ESET APT Activity Report Q2–Q3 2026
Wil je meer weten over deze ontwikkelingen? Het volledige rapport biedt meer informatie over de onderzochte hackersgroepen, hun doelwitten en hun aanvalsmethoden.