AI is niet nieuw binnen cybersecurity. ESET gebruikt al jaren AI en machine learning om malware sneller te herkennen en dreigingen te analyseren. Wat wél verandert, is de rol van AI in aanvallen zelf.
Tijdens Cybersec gingen Harm Teunis en Michael van der Vaart van ESET Nederland in op die ontwikkeling, aan de hand van het ESET Threat Report H1 2026.
De belangrijkste boodschap: AI wordt niet alleen slimmer, maar ook zelfstandiger. En juist dat brengt nieuwe risico’s met zich mee.
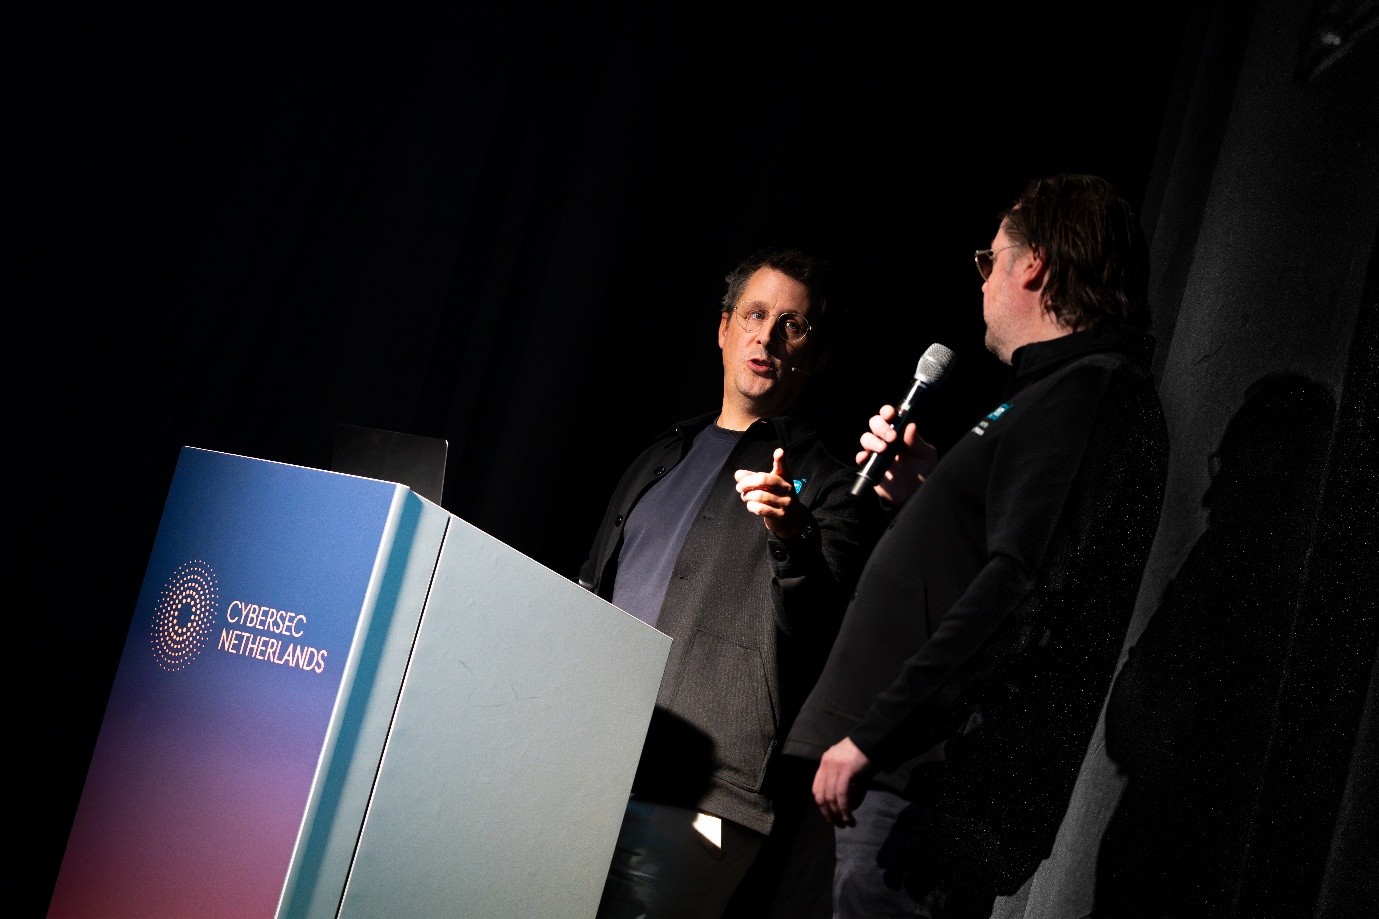
Harm Teunis en Michael van der Vaart tijdens de presentatie op Cybersec 2026
AI kan steeds meer zelf
Een chatbot geeft antwoord op een vraag. Een AI-agent kan een stap verder gaan en zelf taken uitvoeren.
Denk aan informatie opzoeken, verbinding maken met andere diensten of acties uitvoeren namens een gebruiker.
Dat is handig, maar ook risicovol. Want hoe meer een AI-agent mag doen, hoe groter de impact als er iets misgaat.
Daar komen ook AI-skills bij kijken. Dat zijn uitbreidingen waarmee een AI-agent nieuwe taken kan uitvoeren.
Bijvoorbeeld een skill waarmee de agent gegevens kan ophalen uit een systeem of automatisch iets kan aanpassen.
Maar een verkeerde of kwaadaardige skill kan ook gegevens stelen, malware downloaden of ongewenste acties uitvoeren.
ESET zag het aantal gescande AI-skills tussen maart en mei 2026 groeien van ongeveer 60.000 naar bijna 900.000. Ook het aantal verdachte en kwaadaardige skills nam toe.
Bekende trucs, maar dan met AI
Cybercriminelen hoeven niet altijd compleet nieuwe technieken te bedenken. Vaak combineren ze AI met trucs die al jaren werken.
Een voorbeeld is AI-fix, een variant op ClickFix.
Daarbij krijgt een gebruiker een instructie die betrouwbaar lijkt. Bijvoorbeeld via een bekende AI-dienst. De gebruiker denkt een probleem op te lossen, maar voert in werkelijkheid zelf een schadelijk commando uit.
Het gevaar zit dus niet alleen in AI zelf, maar vooral in hoe geloofwaardig en overtuigend zo’n aanval kan worden gemaakt.
Malware die AI tijdens de aanval gebruikt
Een opvallend voorbeeld uit het Threat Report is PromptSpy.
Deze Android-malware gebruikt Google Gemini tijdens de aanval.
De malware kijkt wat er op het scherm gebeurt, stuurt die informatie naar het AI-model en krijgt daarna terug welke actie uitgevoerd moet worden.
Daarmee wordt AI dus niet alleen gebruikt om een aanval voor te bereiden. Het helpt ook mee tijdens de aanval zelf.
Wat betekent dit voor organisaties?
Voor organisaties draait het vooral om controle.
Welke AI-tools worden gebruikt? Welke gegevens mogen ze zien? Tot welke systemen hebben ze toegang? En wat mogen ze zelfstandig uitvoeren?
Voor MSP’s is dat extra belangrijk. Zij beheren vaak meerdere klantomgevingen. Een AI-tool met te veel rechten kan daardoor gevolgen hebben voor meer dan één organisatie.
AI maakt veel mogelijk, maar vraagt ook om duidelijke afspraken en goed beheer.
Meer weten?
Op 15 oktober 2026 om 11.00 uur bouwen we hier tijdens een webinar op voort. We bespreken uitgebreider wat ESET Research ziet in het huidige dreigingslandschap, welke aanvalstechnieken zich ontwikkelen en wat organisaties daar in de praktijk mee kunnen.
Ook als je de presentatie tijdens Cybersec niet hebt bijgewoond, is het webinar zelfstandig te volgen.
Datum: 15 oktober 2026
Tijd: 11.00 uur